Konto-Sicherheit im KI-Zeitalter
Passwortmanager, Zwei-Faktor, Passkeys und Checklisten – für dich persönlich und für Unternehmen.
Über 17 Milliarden E-Mail-Adressen stecken in bekannten Datenlecks – die Frage ist nicht ob, sondern wann die eigene dabei ist. Gleichzeitig macht KI Phishing glaubwürdiger als je zuvor. Hier erkläre ich, wie ich meine Konten abgesichert habe, warum welche Maßnahme zählt, und was Unternehmen daraus für Richtlinien und Schulungen ableiten sollten.
Für dich persönlich
Passwortmanager, Zwei-Faktor-Anmeldung, Passkeys und Wiederherstellung – so erklärt, wie ich meine eigenen Konten eingerichtet habe.
Warum das Thema jetzt drängt
Datenlecks sind kein Ausnahmefall mehr, sondern Normalzustand.
Datenlecks sind kein Ausnahmefall mehr, sondern Normalzustand. Der Dienst Have I Been Pwned listet über 1.000 gehackte Plattformen und mehr als 17 Milliarden betroffene E-Mail-Adressen. Wer seit 15 Jahren online ist, steckt mit hoher Wahrscheinlichkeit in mehreren davon.
Gleichzeitig ändert KI die Spielregeln. Phishing-Mails kommen heute fehlerfrei, im richtigen Tonfall und mit echten Details aus geleakten Daten: Name, Geburtsdatum, Adresse, alter Arbeitgeber. Stimmen lassen sich mit wenigen Sekunden Audio klonen. Das alte Erkennungsmerkmal „schlechtes Deutsch“ fällt weg.
Wie Angriffe heute funktionieren
Vier Wege, über die Konten heute übernommen werden.
Credential-Stuffing
Angreifer nehmen geleakte E-Mail-Passwort-Paare und probieren sie automatisiert bei hunderten anderen Diensten aus. Wer ein Passwort mehrfach nutzt, verliert damit gleich mehrere Konten.
Phishing
Eine täuschend echte Mail oder SMS führt auf eine nachgebaute Login-Seite. Passwort und Einmal-Code landen direkt beim Angreifer.
SIM-Swap
Der Angreifer lässt die eigene Telefonnummer auf eine neue SIM-Karte übertragen. Danach empfängt er alle SMS-Codes.
Kontowiederherstellung
Statt das Passwort zu knacken, wird der „Passwort vergessen“-Weg genutzt – über ein schlecht gesichertes Ersatz-Postfach oder erratbare Sicherheitsfragen.
In fünf Szenen: Warum die Schutzschichten zählen
Was passiert, wenn ein Passwort im Umlauf ist – und welche Schicht den Angriff aufhält.
Das Leck: Ein Datenpaket mit E-Mail und Passwort wandert aus einem gehackten Dienst in eine Angreifer-Liste.
Der Angriff: Die Liste probiert das Passwort automatisiert an vielen Login-Türen aus (Credential-Stuffing). Ohne Schutz springt eine Tür auf.
Die Zwei-Faktor-Schicht: Dieselbe Tür, jetzt mit Authenticator – das Passwort allein prallt ab.
Die Phishing-Falle: Eine nachgebaute Login-Seite fängt Passwort und Code ab. Mit Passkey erkennt der Schlüssel die falsche Adresse und öffnet nicht.
Die Hintertür: Der Angreifer versucht es über das Ersatz-Postfach. Ist es genauso gut gesichert, ist auch dieser Weg zu.
Die Bausteine erklärt
Was hinter den Begriffen steckt – und welches Werkzeug ich selbst nutze.
Passwortmanager
Er erzeugt für jedes Konto ein langes Zufallspasswort und füllt es automatisch aus. Man merkt sich nur noch ein Hauptpasswort. Ich nutze Bitwarden; gute Alternativen sind 1Password, KeePassXC oder der Schlüsselbund von Apple. Wichtiger als die Wahl des Werkzeugs ist, dass man überhaupt eins nutzt.
Zwei-Faktor-Anmeldung (2FA)
Neben dem Passwort braucht es einen zweiten Nachweis. Ein geleaktes Passwort allein reicht dann nicht mehr. Wichtig: Die Methoden unterscheiden sich stark in ihrer Sicherheit (Rangfolge unten).
Authenticator-App
Sie erzeugt alle 30 Sekunden einen neuen sechsstelligen Code, direkt auf dem Gerät, ohne Mobilfunknetz. Damit ist sie gegen SIM-Swap immun.
Passkeys
Der Nachfolger des Passworts. Statt eines Geheimnisses, das man eintippt, prüft das Gerät per Fingerabdruck, Gesicht oder PIN, und ein kryptografischer Schlüssel meldet sich an. Ein Passkey ist fest an die echte Website gebunden – auf einer Phishing-Seite funktioniert er schlicht nicht. Passkeys lassen sich im Passwortmanager speichern und so geräteübergreifend nutzen.
Backup-Codes
Einmal-Codes für den Notfall, wenn das Handy verloren geht. Sie gehören an einen sicheren Ort, etwa als Notiz in den Passwortmanager – nicht als Foto in die Galerie.
Wiederherstellungs-Adresse und -Nummer
Darüber setzt man ein Konto zurück. Genau deshalb ist sie ein Generalschlüssel: Wer das Ersatz-Postfach kontrolliert, kontrolliert auch das Hauptkonto.
Sicherheitsfragen
Ein Auslaufmodell. Antworten wie Geburtsort oder Name des ersten Haustiers stehen oft in Leaks oder sozialen Netzwerken. Selbst die US-Standardbehörde NIST rät inzwischen davon ab. Wo ein Dienst sie noch verlangt: Zufallswörter als Antwort wählen und im Passwortmanager speichern.
Die Rangfolge: Wie sicher ist welche Anmeldung?
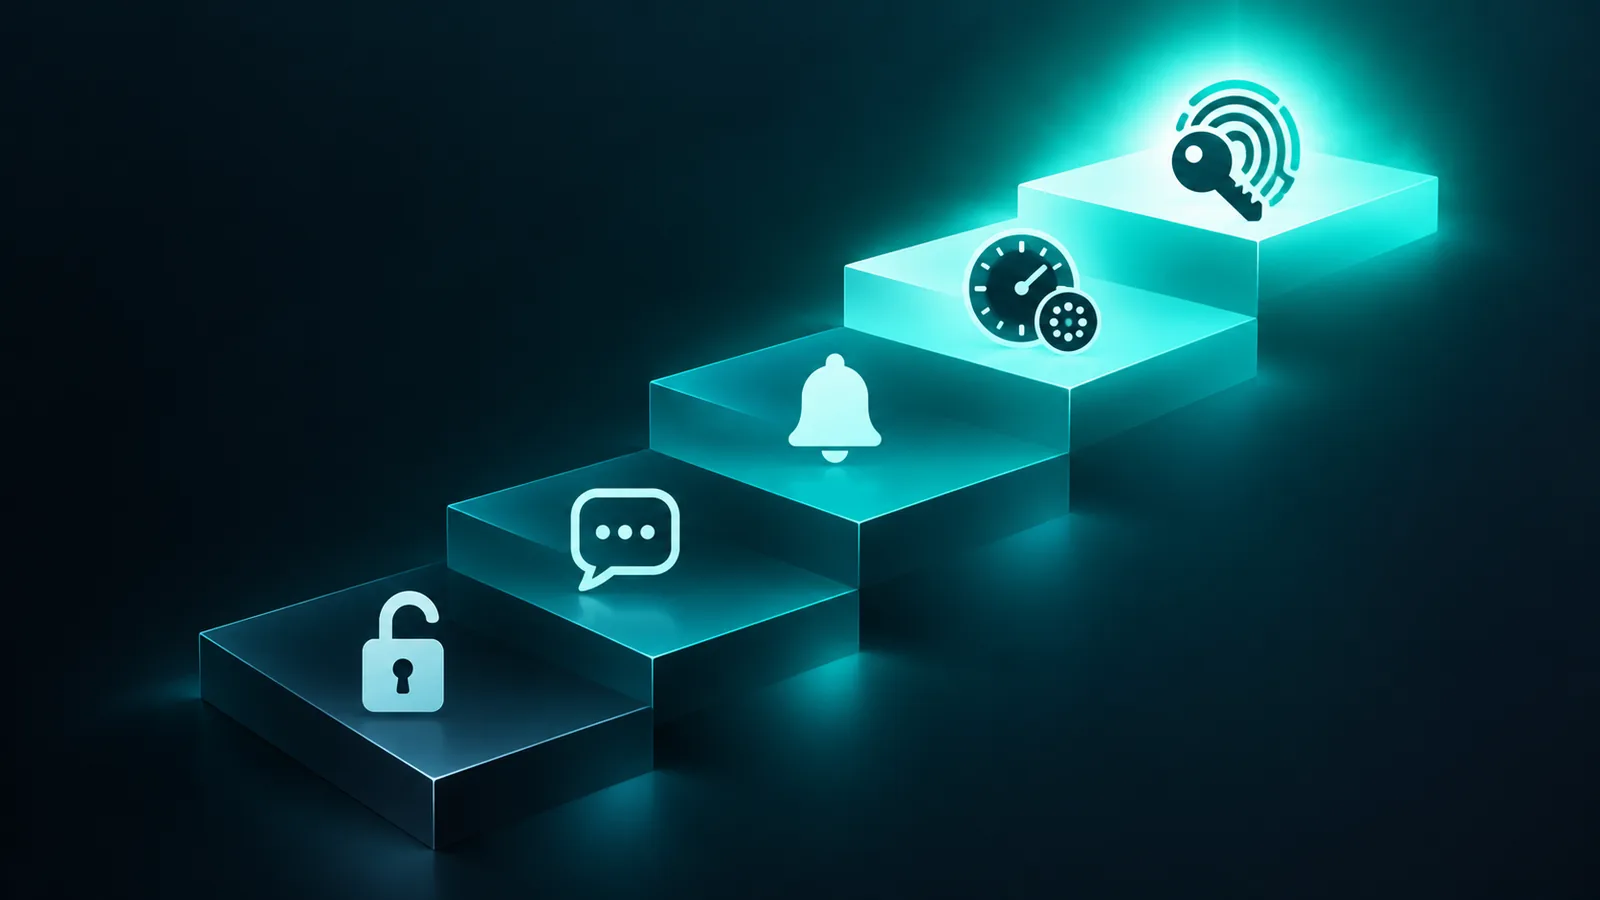
Fünf Stufen – je höher, desto mehr Angriffe laufen ins Leere.
-
Rang 1: Passkey / Hardware-Schlüssel
- Geleaktes Passwort: Ja
- Phishing: Ja
- SIM-Swap: Ja
-
Rang 2: Authenticator-App (Codes)
- Geleaktes Passwort: Ja
- Phishing: Nein
- SIM-Swap: Ja
-
Rang 3: Push-Bestätigung aufs Handy
- Geleaktes Passwort: Ja
- Phishing: Teilweise
- SIM-Swap: Ja
-
Rang 4: SMS-Code
- Geleaktes Passwort: Ja
- Phishing: Nein
- SIM-Swap: Nein
-
Rang 5: Nur Passwort
- Geleaktes Passwort: Nein
- Phishing: Nein
- SIM-Swap: entfällt
Die unterschätzten Fallen
Wo eingerichteter Schutz trotzdem eine Lücke lässt.
Eingerichtet heißt nicht eingeschaltet.
Bei manchen Diensten kann man alle 2FA-Methoden hinterlegen, ohne dass die Zwei-Faktor-Anmeldung aktiv ist. Ich habe genau das bei mir selbst gefunden. Prüfen: Steht dort „Ein“?
Der Generalschlüssel ist schwächer als das Hauptkonto.
Ein Konto mit Passkey nützt wenig, wenn das Wiederherstellungs-Postfach nur ein altes Passwort hat.
Zwei Konten sichern sich gegenseitig ab.
Ist Postfach A die Rettung für B und B die Rettung für A, fällt mit einem beide. Besser eine dritte, gut geschützte Adresse.
Vergessene Zugänge.
Verknüpfte Apps, alte App-Passwörter für Mailprogramme, Geräte, die man längst verkauft hat. Alles, was man nicht mehr nutzt, entfernen.
Altes Passwort, neuer Ärger.
Ein Passwort muss nicht regelmäßig geändert werden – aber sofort, wenn es in einem Leck auftaucht oder irgendwo zweitverwendet wird.
Checkliste: Deine Konten in einer Stunde absichern
Zum Abhaken – Schritt für Schritt.
Die Reihenfolge ist bewusst gewählt: zuerst die Postfächer, weil man über sie alles andere zurücksetzen kann, dann alles mit Geld, dann der Rest.
Schritt 1 – Lage prüfen
Schritt 2 – Fundament legen
Schritt 3 – Postfächer sichern Die wichtigsten Konten
Schritt 4 – Geld und Einkauf
Schritt 5 – Aufräumen
Schritt 6 – Dranbleiben
Für Unternehmen
Was für ein privates Konto gilt, gilt im Unternehmen hundertfach: Ein einziges übernommenes Konto kann Zugang zu Kundendaten, Finanzen und Systemen öffnen. Die Technik ist dieselbe, entscheidend sind Regeln, Rollen und Gewohnheiten.
Passwortrichtlinien nach aktuellem Stand
Länge statt Komplexität – und kein Wechsel nach Kalender.
Viele Firmen arbeiten noch mit Regeln aus den 2000ern: acht Zeichen, Sonderzeichen-Pflicht, Wechsel alle 90 Tage. Die Forschung zeigt, dass genau das schwächere Passwörter erzeugt – aus „Sommer2025!“ wird „Herbst2025!“. Die US-Standardbehörde NIST hat ihre Richtlinie SP 800-63B im August 2025 überarbeitet (Quelle); auch das BSI verzichtet seit Jahren auf den Zwangswechsel.
Die heutige Linie
- Länge statt Komplexität: mindestens 15 Zeichen, wenn das Passwort allein schützt; lange Passphrasen ausdrücklich erlauben (mindestens 64 Zeichen).
- Keine Zeichenregeln: keine Pflicht zu Großbuchstabe, Zahl, Sonderzeichen.
- Kein Wechsel nach Kalender: Passwörter nur ändern, wenn es einen Hinweis auf Kompromittierung gibt.
- Abgleich mit Leaklisten: neue Passwörter gegen bekannte und geleakte Passwörter prüfen und ablehnen.
- Passwortmanager erlauben und bereitstellen: einen Firmen-Passwortmanager mit geteilten Tresoren für Teams statt Excel-Listen und Haftnotizen.
- Keine Sicherheitsfragen, keine Passwort-Hinweise.
- Wo möglich: Passkeys oder zentrale Anmeldung (SSO) mit verpflichtender Zwei-Faktor-Anmeldung.
Admin-Konten
Admin-Zugänge sind das bevorzugte Ziel, weil ein einziger Treffer das ganze Haus öffnet.
- Trennen: Jede Administratorin hat ein normales Konto für Mail und Alltag und ein separates Admin-Konto nur für Verwaltung.
- Stärkster Faktor: Admin-Konten ausschließlich mit Passkey oder Hardware-Schlüssel, kein SMS.
- So wenig wie möglich: Rechte nur so weit und so lange wie nötig vergeben; regelmäßig prüfen, wer was darf.
- Notfallzugang: ein dokumentiertes „Break-Glass“-Konto, versiegelt aufbewahrt, für den Fall, dass alle anderen Zugänge ausfallen.
- Ein- und Austritte: Beim Ausscheiden werden Zugänge am letzten Tag gesperrt, nicht Wochen später.
- Protokolle: Admin-Anmeldungen protokollieren und auffällige Muster melden lassen.
Mitarbeiterschulung
Die beste Technik scheitert an einem Klick. Schulung wirkt aber nur, wenn sie regelmäßig und realistisch ist.
- Kurz und wiederkehrend: zehn Minuten im Quartal statt eine Pflichtstunde im Jahr.
- Realistische Beispiele: KI-generierte Phishing-Mails zeigen, die fehlerfrei und persönlich klingen; dazu Anrufe mit geklonter Chef-Stimme („CEO-Fraud“).
- Klare Meldewege: ein Knopf oder eine Adresse für „Das kommt mir komisch vor“.
- Kultur „Melden statt Verschweigen“: Wer auf einen Link geklickt hat und es sofort meldet, wird gelobt, nicht bestraft. Minuten zählen.
- Rückruf-Regel: Zahlungsanweisungen und Kontoänderungen immer über einen bekannten zweiten Kanal bestätigen.
KI sicher nutzen
KI-Werkzeuge sind ein neuer Kanal, über den Daten das Haus verlassen.
- Keine Zugangsdaten, keine Kundendaten in öffentliche Chatbots.
- Freigegebene Werkzeuge benennen: eine kurze Liste, welche KI-Dienste mit welchen Daten genutzt werden dürfen. Das verhindert „Schatten-KI“ auf privaten Konten.
- KI-Konten wie jedes andere Konto schützen: Firmenkonto, Zwei-Faktor, Zugriff beim Austritt entziehen.
- Verbindung zum EU AI Act: Die Pflicht zur KI-Kompetenz der Beschäftigten lässt sich gut mit der Sicherheitsschulung verbinden (siehe Karte „EU AI Act & DSGVO“).
Checkliste: Zehn Fragen, die jede Geschäftsführung klären sollte
Wer alle zehn mit Ja beantworten kann, ist besser aufgestellt als die meisten kleinen und mittleren Unternehmen.
Ich begleite Unternehmen bei der Einführung solcher Regeln und bei Schulungen.
Kontakt aufnehmen →Passt dazu
Diese Wissenskarten vertiefen Recht, Einführung und Technik.
Quellen & Stand
Stand: Oktober 2026
- Have I Been Pwned – Zahl der Lecks und Adressen, abgerufen am 08.10.2026
- Security Scientist: Password Policies – What the Evidence Says – Zusammenfassung von NIST SP 800-63B-4 (August 2025)
- Startup Defense: NIST Password Guidelines – NIST zu Sicherheitsfragen, Passwortmanagern und Mindestlänge
Diese Seite erklärt Prinzipien statt Klickpfade: Menüs ändern sich, die Logik bleibt. Genannte Werkzeuge sind Beispiele – herstellerneutral, ohne Werbung oder Partnerlinks.